

 Associati
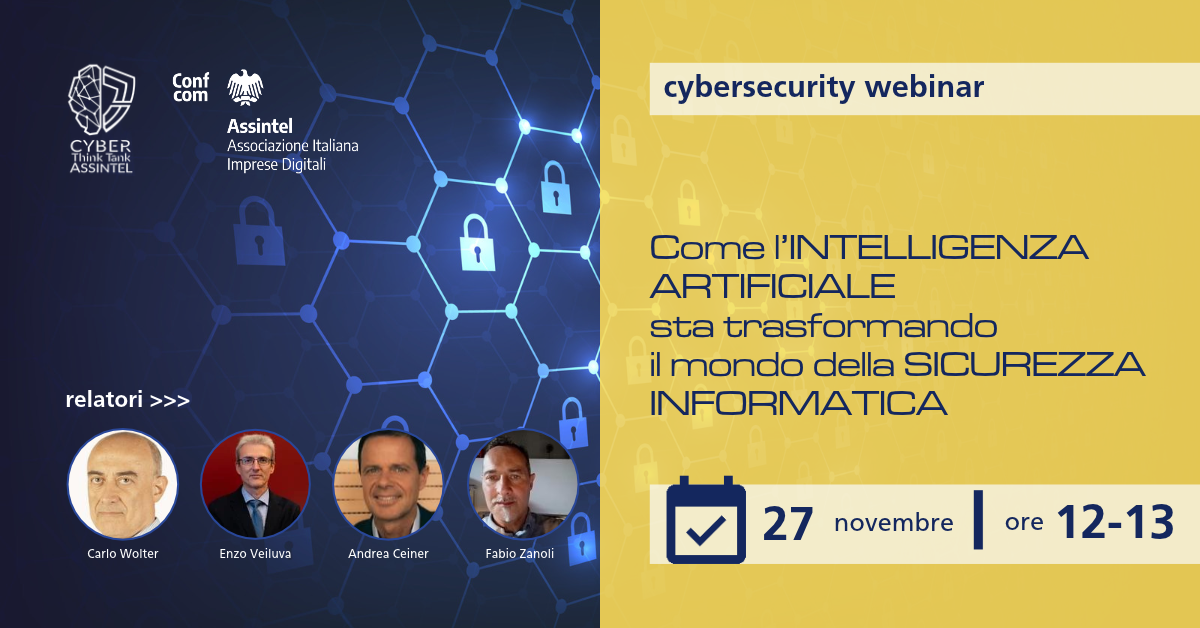
L'Intelligenza Artificiale non sta soltanto introducendo nuovi strumenti: sta cambiando radicalmente il modo in cui vengono progettati, gestiti e governati i processi di sicurezza informatica. Parallelamente all'aumento delle opportunità offerte dall'AI, crescono infatti anche nuovi rischi, responsabilità e requisiti di governance.
Nel corso del webinar analizzeremo il fenomeno da diverse prospettive complementari. Saranno presentati casi reali e incidenti di sicurezza che mostrano come l'AI venga oggi utilizzata sia dagli attaccanti sia dai difensori, evidenziando lezioni apprese e principali trend emergenti. Verrà illustrato il percorso evolutivo che porta dalle tradizionali pratiche di Information Security Management System (ISMS) ai nuovi Artificial Intelligence Management System (AIMS), approfondendo il ruolo della norma ISO/IEC 42001 e l'importanza di architetture di riferimento, standard e controlli di governance per garantire uno sviluppo e un utilizzo responsabile dei sistemi AI. Sarà inoltre analizzato come i sistemi di gestione debbano evolvere verso modelli integrati, superando la logica dei compartimenti stagni e favorendo una governance coordinata tra sicurezza delle informazioni, intelligenza artificiale, qualità, compliance e gestione del rischio.
Un'occasione per comprendere come preparare aziende e organizzazioni a una transizione in cui cybersecurity, governance dell'AI e sistemi di gestione integrati diventeranno elementi sempre più inseparabili.
A cura del Cyber Think Tank di Assintel.